
Cosa distingue l’analisi del firmware?
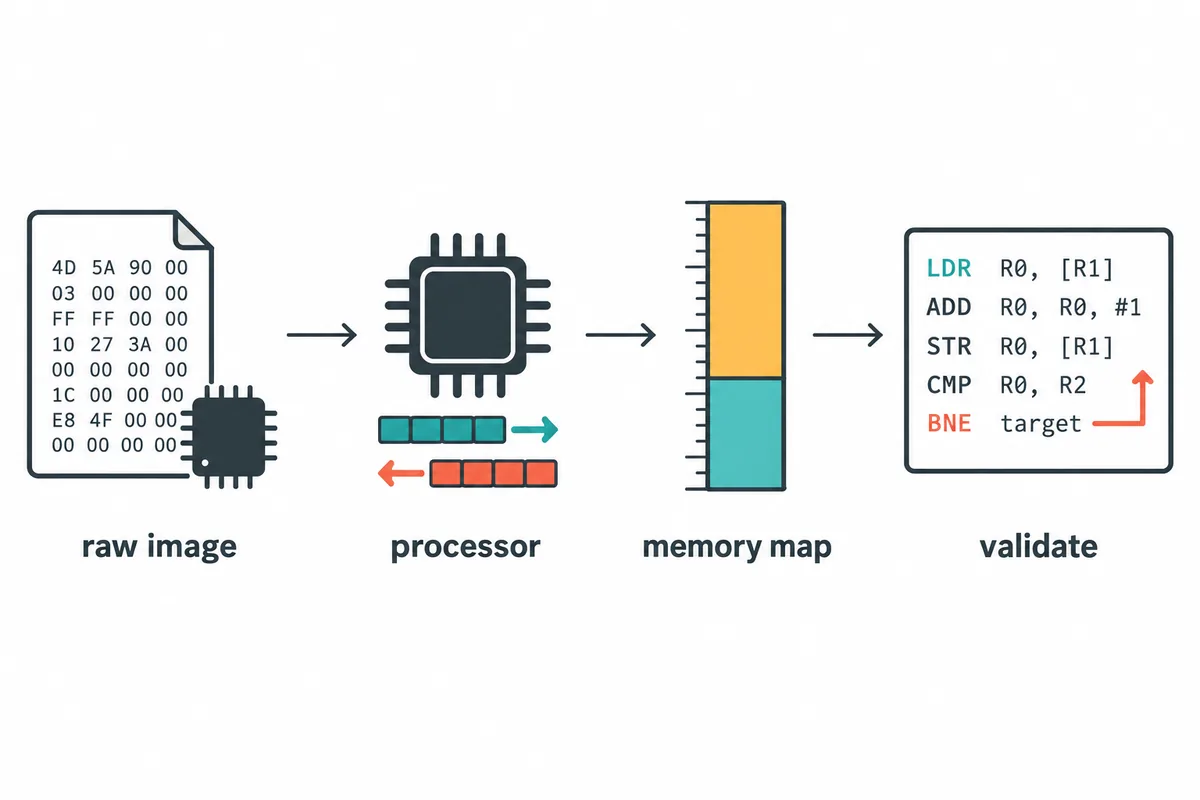
Nell’analisi del firmware, un eseguibile PE o ELF contiene intestazioni con sezioni, tipo di macchina e informazioni di caricamento. Un dump raw del firmware può essere una semplice sequenza di byte con bootloader, applicazione, costanti, riempimento e dati copiati in RAM, senza indicare processore, ordine dei byte o indirizzi di esecuzione.
Ghidra non può dedurre i dati mancanti del dispositivo. Un linguaggio o un indirizzo base errato può produrre istruzioni plausibili e riferimenti falsi. Per l’analisi del firmware, verifica le scelte con una scheda tecnica, una mappa del linker, un SDK, il codice del bootloader o un’altra fonte attendibile.
| Input | Cosa può dedurre Ghidra | Cosa devi verificare |
|---|---|---|
| PE o ELF | Formato del contenitore e spesso tipo di macchina | Sezioni insolite, loader personalizzati e comportamento in esecuzione |
| Dump raw del firmware | Byte e possibili schemi | Linguaggio del processore, endianess, indirizzo di caricamento e regioni |
| Più parti estratte | Ogni file come intervallo di byte distinto | Relazione tra le parti e gli indirizzi del dispositivo |
Conserva il dump e annota ciò che è noto
Conserva intatta l’immagine originale e analizza una copia di lavoro. Registra provenienza, data, dimensione e hash SHA-256, così le note restano associate agli stessi byte; l’hash non dimostra che il firmware sia sicuro o che tu sia autorizzato a esaminarlo.
Prima dell’importazione raccogli fatti verificabili: modello e revisione, famiglia del chip, set di istruzioni, endianess, origine della flash, punto di avvio noto e offset delle immagini suddivise. Dai priorità al manuale della scheda, alla mappa del linker, alla configurazione di build, ai documenti del produttore o al codice sorgente. Segna ciò che non sai.
Analizza solo firmware e hardware che possiedi o per cui hai il permesso. Questa guida offre informazioni tecniche, non consulenza legale né autorizzazione al reverse engineering.
- Tieni l’originale invariato e registra il suo hash SHA-256.
- Separa offset del file, indirizzi fisici e indirizzi virtuali.
- Annota la fonte e l’affidabilità di ogni scelta.
- Usa un progetto temporaneo per provare impostazioni incerte.
Scegli il linguaggio del processore prima di fidarti del disassemblaggio
Il linguaggio del processore in Ghidra descrive la decodifica delle istruzioni e i registri. Scegli famiglia, variante del set di istruzioni, ampiezza degli indirizzi ed endianess in base alle prove sul dispositivo. Nomi simili possono indicare modalità diverse; mnemonici plausibili non convalidano la scelta.
La specifica del compilatore definisce convenzioni di chiamata e tipi; per un’immagine raw senza ABI nota può essere provvisoria. Individua i cambi di modalità, come ARM e Thumb, dal codice di avvio o dalla documentazione invece di imporre una modalità a tutti gli indirizzi.
- 1
Identifica la famiglia del processore
Consulta il chip o il core indicato nei documenti del dispositivo, non solo il nome del file.
- 2
Conferma modalità ed endianess
Confronta artefatti di build, codice di avvio, configurazione e byte di istruzioni noti.
- 3
Mantieni visibile l’incertezza
Prova le varianti plausibili in copie separate e confronta le regioni verificate.
Importa un firmware raw in Ghidra
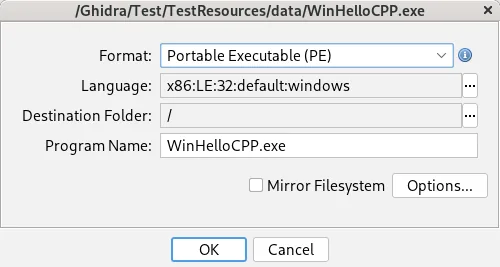
Un flusso affidabile di analisi del firmware con Ghidra parte da un nuovo progetto e importa il dump come Raw Binary se non ha un formato eseguibile riconosciuto. Scegli il linguaggio del processore sostenuto da prove. Inserisci un indirizzo di caricamento solo se documenti o artefatti di build lo giustificano.
Se le impostazioni sono incerte, rimanda Auto Analysis su una copia di lavoro mentre controlli linguaggio e indirizzi. Quando le ipotesi sono supportate, avvia l’analisi e conserva l’hash originale nelle note del progetto.
Distingui offset del file e indirizzi di destinazione
Un offset del file è una posizione nel dump; l’indirizzo di destinazione indica dove il dispositivo mappa quei byte. Per un’immagine contigua: indirizzo di destinazione = base verificata + offset del file. La formula non dimostra base, continuità o punto di ingresso.
Registra separatamente le prove dell’indirizzo base e dell’entry point di reset. Un bootloader può copiare byte dalla ROM alla RAM; possono esserci anche regioni speculari o banchi. Ricava gli indirizzi per il modello esatto: non copiare quelli di un’altra scheda e non considerare ROMBASEADDR universale.
Offset del file, indirizzo di caricamento in memoria e punto di esecuzione possono essere diversi. Registrali in campi separati e annota la fonte di ciascuno.
target_address = verified_base_address + file_offsetCrea una mappa di memoria senza inventare regioni
Per l’analisi del firmware con Ghidra, usa Memory Map per distinguere gli intervalli associati al file dalla memoria presente solo durante l’esecuzione. Controlla inizio, lunghezza, permessi e file di supporto di ogni blocco. Imposta la flash in sola lettura quando le prove lo indicano; aggiungi RAM e periferiche mappate solo per intervalli documentati.
Mappa parti divise o copiate alla destinazione supportata e annota l’offset sorgente. Mantieni distinti RAM non inizializzata, registri periferici, mirror e intervalli riservati. Blocchi eseguibili inventati creano riferimenti e funzioni false.
| Tipo di regione | Cosa registrare | Errore comune |
|---|---|---|
| Flash o ROM associata al file | File, offset, destinazione e permessi | Trattare il primo byte del file come indirizzo universale |
| RAM non inizializzata | Intervallo supportato e permessi di lettura, scrittura ed esecuzione | Riempire di zeri e analizzare come contenuto del file |
| I/O mappato in memoria | Intervallo periferico documentato e comportamento | Trattare ogni riferimento come dato ordinario |
| Regione copiata o suddivisa | Offset sorgente, destinazione, lunghezza e prove | Mapparla all’origine invece che alla destinazione di esecuzione |
Analizza per fasi e verifica il percorso di avvio
Quando linguaggio e blocchi di memoria sono giustificati, inizia da una regione piccola e significativa. Confronta le istruzioni con il manuale del processore e verifica che i salti arrivino a codice mappato. Su Cortex-M la tabella dei vettori può suggerire stack iniziale e reset handler, ma altri formati differiscono: controlla il dispositivo.
Estendi l’analisi quando il codice iniziale è coerente. Controlla avvisi, riferimenti, confini delle funzioni, stringhe e accessi ai dati. Tieni separate immagini di boot e applicazione e conserva ogni prova in un progetto ordinato.
Verifica i risultati in Listing, nei riferimenti e in Decompiler
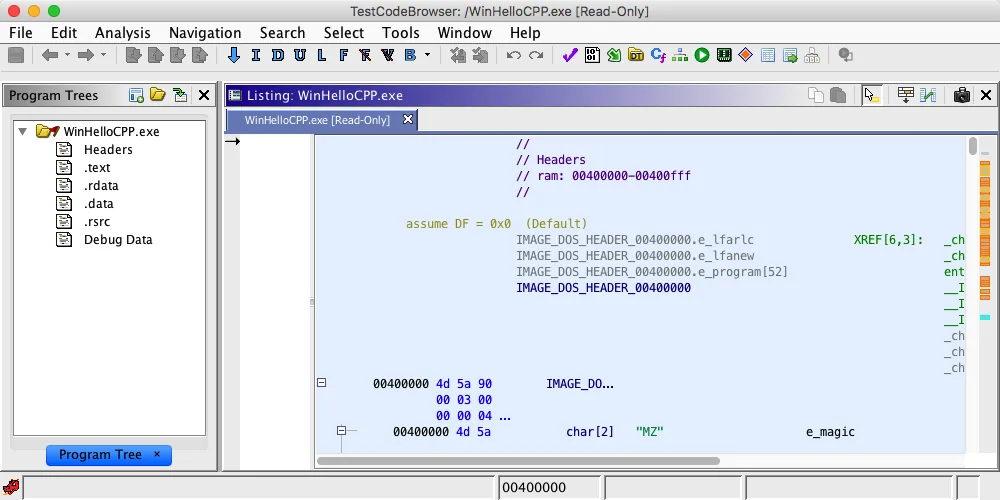
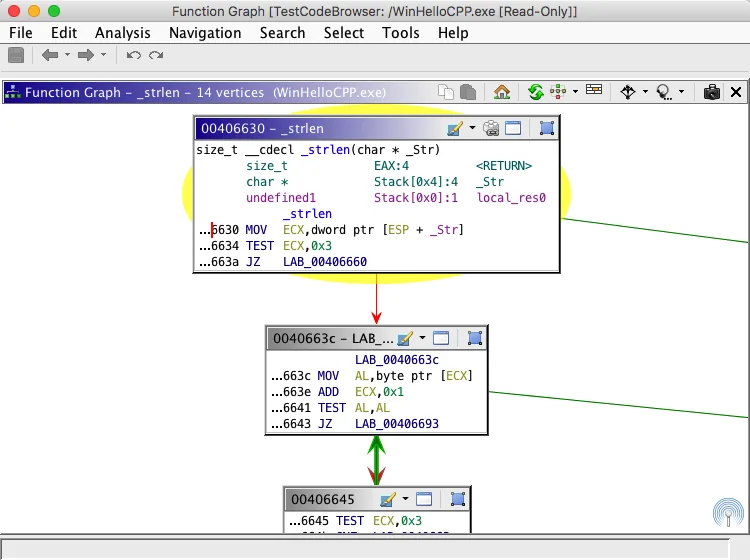
Considera stringhe e costanti come indizi. Segui i riferimenti, controlla byte e confini delle istruzioni in Listing e confronta il flusso in Function Graph. Usa Decompiler per formulare un’ipotesi leggibile, poi verifica le conclusioni importanti con istruzioni e accessi alla memoria.
Una funzione plausibile può basarsi su indirizzo o modalità errati. Ricontrolla chiamanti, salti e riferimenti tra regioni. La guida Decompiler spiega i limiti dello pseudocodice; la guida alla ricerca tratta stringhe, indirizzi e XREF.
Risolvi gli errori comuni nell’analisi del firmware con Ghidra
Se l’analisi del firmware con Ghidra sembra errata, rivedi le ipotesi prima di rinominare i risultati. Controlla hash, linguaggio, endianess, indirizzo base, intervallo mappato, permesso di esecuzione e modalità delle istruzioni.
Annota copia del progetto, impostazione modificata, prova e risultato. Così distingui una correzione reale da un cambiamento involontario di interpretazione.
| Sintomo | Prima verifica | Passo successivo |
|---|---|---|
| Istruzioni senza senso | Variante del processore, endianess e modalità | Confronta più byte noti con la documentazione |
| I salti escono dalla memoria mappata | Base, offset e regioni copiate | Ricostruisci la mappa con prove di origine e destinazione |
| Decompiler mostra molti valori indefiniti | Linguaggio, confini delle funzioni e mappa | Verifica i byte e definisci solo confini supportati |
| Troppe funzioni sospette | Dati, riempimento o periferiche analizzati come codice | Riduci la regione eseguibile e ripeti un’analisi controllata |
| Stringhe o puntatori sembrano spostati | Ampiezza della parola, endianess e allineamento | Confronta byte raw e riferimenti in Listing |
Cosa non dimostra questo flusso di lavoro
L’analisi del firmware con Ghidra decodifica e organizza un’immagine, ma non estrae tutti i contenitori del produttore, non emula l’hardware, non prova che il codice sia sicuro e non identifica ogni periferica. Estrazione, verifica delle firme e valutazione delle vulnerabilità sono attività separate. Annota prove e limiti: pseudocodice plausibile non dimostra il comportamento reale.
Per riferimenti ufficiali all’interfaccia e al progetto, consulta GhidraDocs. L’esempio ARM Cortex-M e la mappa di Magic Lantern valgono solo per i dispositivi descritti nelle rispettive fonti.
- Consulta il tutorial introduttivo per creare un progetto e avviare l’analisi statica.
- Usa la guida Headless Analyzer per analisi in batch e report.
- Segui la guida all’installazione per verificare una versione ufficiale, preparare il JDK e avviare Ghidra.
Domande sull’analisi del firmware con Ghidra
Ghidra può analizzare un binario raw del firmware?
Sì. Importalo come Raw Binary, scegli un linguaggio del processore sostenuto da prove e definisci intervalli di indirizzi giustificati. L’importazione raw non rivela da sola architettura o mappa della memoria.
Come trovo l’indirizzo base corretto del firmware?
Consulta scheda tecnica, mappa del linker, SDK, bootloader o formato dell’immagine documentato. Non dedurlo dal nome del file o da un altro dispositivo; può anche essere diverso dal punto di reset.
Devo avviare Auto Analysis subito dopo l’importazione raw?
Se linguaggio o mappa sono incerti, controlla prima le impostazioni e valuta di rimandare l’analisi su una copia di lavoro. Quando le ipotesi sono supportate, avvia un passaggio controllato e rivedi gli avvisi.
Perché Ghidra mostra istruzioni senza senso?
Le cause possibili sono processore o modalità errati, endianess sbagliata, base non corretta o byte mappati nella regione sbagliata. Confronta le istruzioni con i dati del dispositivo prima di ampliare l’analisi.
Posso usare su un altro dispositivo l’indirizzo di un tutorial?
Non senza verificarlo. La memoria dipende da modello, revisione, bootloader e immagine. Usa i tutorial come esempi di metodo e ricava gli indirizzi per il dispositivo analizzato.
Ghidra dimostra che il firmware è sicuro?
No. L’analisi statica aiuta a capire byte e istruzioni, ma non garantisce sicurezza o comportamento sull’hardware. Verifica delle firme, test e valutazione delle vulnerabilità richiedono procedure aggiuntive.