
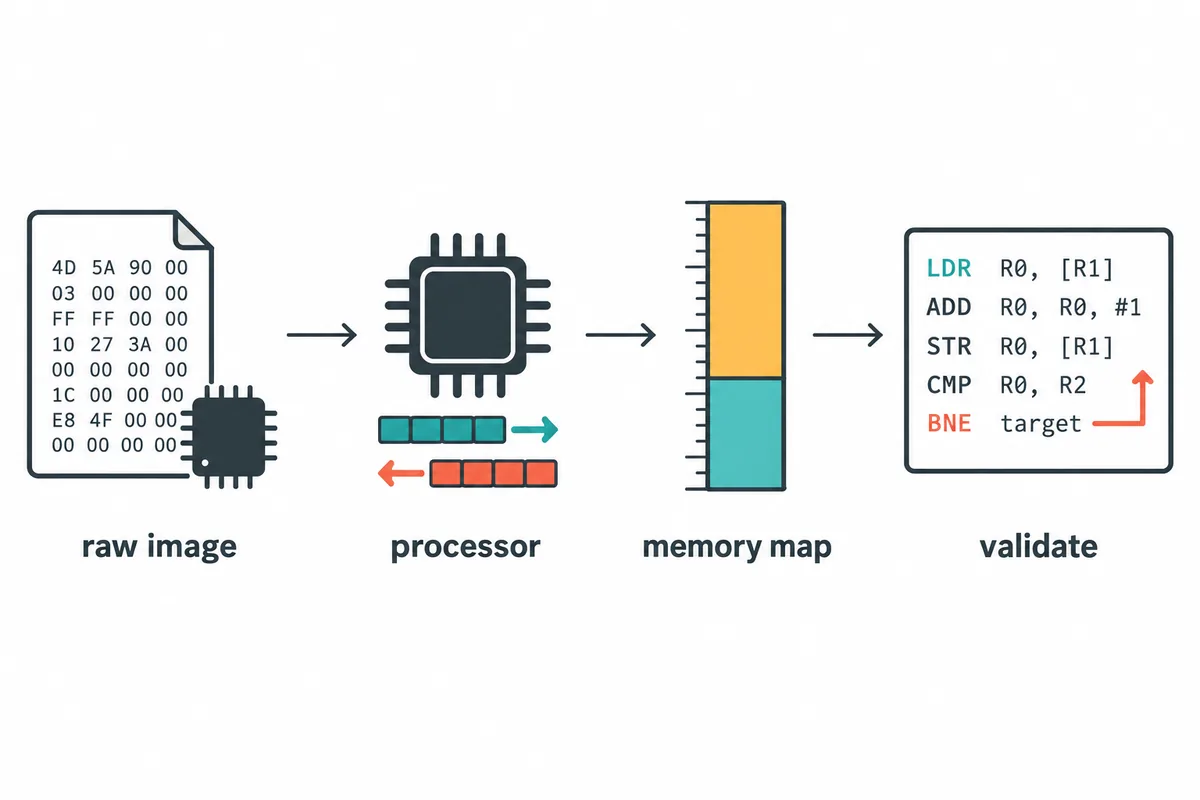
O que muda na análise de firmware?
Um executável PE ou ELF traz cabeçalhos para seções, tipo de máquina e carregamento. Um dump bruto pode misturar bootloader, aplicativo, constantes, preenchimento e dados copiados para RAM, sem indicar processador, ordem de bytes ou endereços de execução.
O Ghidra não deduz esses dados. Linguagem ou base erradas podem gerar instruções plausíveis e referências falsas. Na análise de firmware, confira as escolhas na folha de dados, no mapa do linker, no SDK ou no código do bootloader.
| Entrada | O que o Ghidra pode inferir | O que você precisa verificar |
|---|---|---|
| PE ou ELF | Formato do contêiner e muitas vezes o tipo de máquina | Seções incomuns, carregadores próprios e comportamento em execução |
| Dump bruto de firmware | Bytes e possíveis padrões | Linguagem do processador, endianidade, endereço de carga e regiões |
| Vários trechos extraídos | Cada arquivo como uma faixa de bytes | Como cada trecho corresponde aos endereços do dispositivo |
Preserve o dump e anote o que já sabe
Preserve a imagem original e analise uma cópia. Registre origem, data, tamanho e hash SHA-256 para reconhecer os mesmos bytes; o hash não prova segurança nem autorização.
Antes de importar, reúna modelo e revisão, chip, conjunto de instruções, endianidade, origem da flash, início conhecido e offsets de imagens divididas. Prefira manual da placa, mapa do linker, configuração de build, documentação do fabricante e código. Marque o que desconhece.
Analise apenas firmware e hardware próprios ou cujo exame esteja autorizado. Este guia traz informação técnica; não é aconselhamento jurídico nem permissão para fazer engenharia reversa.
- Mantenha o original intacto e registre o hash SHA-256.
- Separe offsets do arquivo, endereços físicos e endereços virtuais.
- Anote a fonte e o grau de confiança de cada escolha.
- Use um projeto descartável para testar opções incertas.
Escolha a linguagem do processador antes de confiar no disassembly
A linguagem do processador define instruções e registradores. Escolha família, variante, largura de endereço e endianidade com evidências do dispositivo. Nomes parecidos podem indicar modos diferentes; mnemônicos plausíveis não validam a escolha.
A especificação do compilador define convenções e tipos; sem ABI conhecida, pode ser provisória. Identifique modos como ARM e Thumb no código de inicialização ou na documentação, sem forçar um modo a todos os endereços.
- 1
Identifique a família do processador
Consulte o chip ou núcleo na documentação do dispositivo, não apenas o nome do arquivo.
- 2
Confirme o modo e a endianidade
Compare artefatos de build, código de inicialização, configuração e bytes de instruções conhecidos.
- 3
Mantenha a incerteza visível
Teste variantes plausíveis em cópias separadas e compare as regiões validadas.
Importe firmware bruto no Ghidra
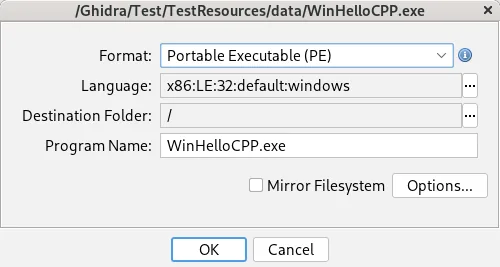
Um fluxo confiável de análise de firmware com Ghidra começa com um projeto novo e a importação como Raw Binary quando o dump não usa um contêiner executável reconhecido. Selecione a linguagem do processador respaldada por evidências. Informe um endereço de carga somente quando a documentação ou os artefatos de build o justificarem.
Se houver incerteza, adie o Auto Analysis em uma cópia de trabalho enquanto confere linguagem e endereços. Quando as hipóteses tiverem apoio, execute a análise e guarde o hash original nas notas do projeto.
Separe offsets do arquivo e endereços de destino
O offset marca uma posição no dump; o endereço de destino mostra onde o dispositivo mapeia os bytes. Em uma imagem contígua: destino = base verificada + offset. A relação não prova a base, a continuidade ou a entrada.
Documente a base separada do reset ou da entrada. Um bootloader pode copiar ROM para RAM, e pode haver espelhos ou bancos. Derive endereços para o modelo exato; não copie os de outra placa nem generalize ROMBASEADDR.
Offset do arquivo, endereço de carga na memória e ponto de execução podem ser diferentes. Registre cada um em separado e indique sua fonte.
target_address = verified_base_address + file_offsetMonte um mapa de memória sem inventar regiões
Na análise de firmware com Ghidra, Memory Map separa faixas do arquivo da memória de execução. Confira início, tamanho, permissões e arquivo de cada bloco. Marque a flash como somente leitura com evidências; adicione apenas RAM e periféricos documentados.
Mapeie trechos copiados no destino respaldado e registre o offset de origem. Separe RAM não inicializada, periféricos, espelhos e áreas reservadas. Blocos executáveis inventados criam referências e funções falsas.
| Tipo de região | O que registrar | Erro comum |
|---|---|---|
| Flash ou ROM respaldada por arquivo | Arquivo, offset, destino e permissões | Tratar o primeiro byte como endereço universal |
| RAM não inicializada | Faixa respaldada e permissões de leitura, escrita e execução | Preencher com zeros e analisar como conteúdo do arquivo |
| E/S mapeada em memória | Faixa documentada de periféricos e comportamento | Tratar referências como dados comuns do programa |
| Região copiada ou dividida | Offset de origem, destino, tamanho e evidências | Mapear na origem em vez do destino de execução |
Analise por etapas e valide o caminho de inicialização
Depois de justificar linguagem e blocos de memória, comece por uma região pequena e relevante. Compare as instruções com o manual do processador e veja se os desvios chegam a código mapeado. Em Cortex-M, a tabela de vetores pode sugerir a pilha inicial e o reset handler, mas outros formatos variam: confirme no equipamento.
Amplie a análise quando o código inicial fizer sentido. Revise avisos, referências, limites de funções, strings e acessos a dados. Mantenha imagens de boot e aplicativo separadas e preserve cada teste em um projeto organizado.
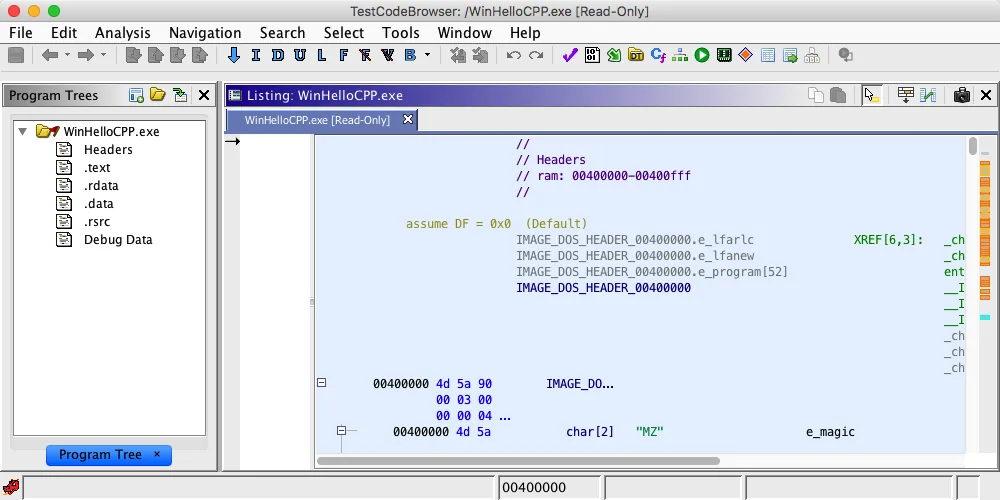
Valide os resultados em Listing, referências e Decompiler
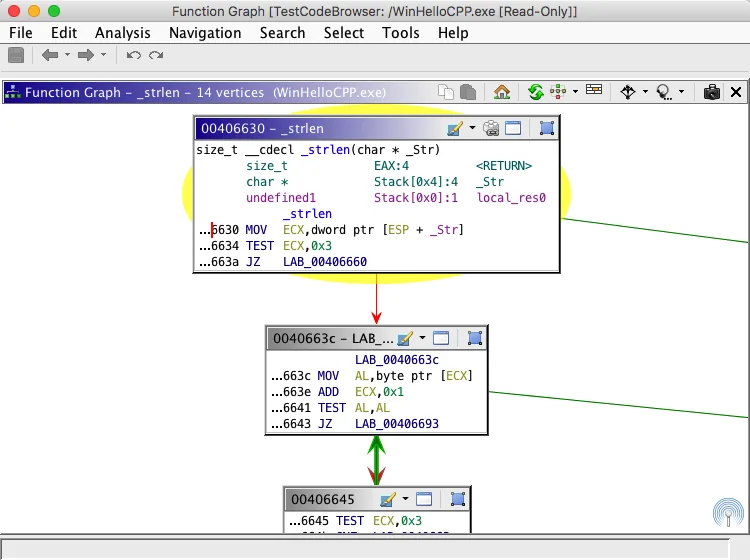
Trate strings e constantes como pistas. Siga as referências, confira bytes e limites de instrução em Listing e compare o fluxo em Function Graph. Use o Decompiler para formular uma hipótese legível e valide conclusões importantes pelas instruções e acessos à memória.
Uma função plausível ainda pode usar o endereço ou modo errado. Confira chamadores, desvios e referências entre regiões. O guia do Decompiler explica os limites do pseudocódigo; o guia de pesquisa aborda strings, endereços e XREF.
Corrija problemas comuns na análise de firmware com Ghidra
Se a análise de firmware com Ghidra parecer errada, confira hash, linguagem, endianidade, base, faixa mapeada, permissão de execução e modo antes de renomear resultados.
Anote a cópia do projeto, o ajuste alterado, a evidência e o resultado. Assim fica mais fácil separar uma correção real de uma mudança acidental de interpretação.
| Sintoma | O que conferir primeiro | Próxima etapa |
|---|---|---|
| Instruções sem sentido | Variante do processador, endianidade e modo | Compare bytes conhecidos com a documentação do dispositivo |
| Desvios saem da memória mapeada | Base, offsets e regiões copiadas | Refaça o mapa com evidências de origem e destino |
| Decompiler mostra muitos valores indefinidos | Linguagem, limite da função e memória mapeada | Valide os bytes e defina apenas limites respaldados |
| Muitas funções suspeitas | Dados, preenchimento ou periféricos tratados como código | Reduza a faixa executável e repita uma análise controlada |
| Strings ou ponteiros parecem deslocados | Largura de palavra, endianidade e alinhamento | Compare os bytes brutos com referências no Listing |
O que este fluxo não comprova
A análise de firmware com Ghidra organiza e decodifica imagens, mas não desempacota todos os contêineres, emula hardware, prova segurança nem identifica cada periférico. Extração, verificação de assinatura e avaliação de vulnerabilidades são tarefas distintas. Pseudocódigo plausível não comprova comportamento real.
Para referências oficiais sobre a interface e o projeto, consulte GhidraDocs. O exemplo ARM Cortex-M e o mapa do Magic Lantern valem apenas para os dispositivos descritos em cada fonte.
- Consulte o tutorial para iniciantes para criar um projeto e iniciar a análise estática.
- Use o guia Headless Analyzer para análise em lote e geração de relatórios.
- Siga o guia de instalação para verificar uma versão oficial, preparar o JDK e iniciar o Ghidra.
Perguntas sobre análise de firmware com Ghidra
O Ghidra consegue analisar um binário bruto de firmware?
Sim. Importe como Raw Binary, escolha uma linguagem de processador apoiada por evidências e defina faixas de endereço justificadas. A importação bruta não informa sozinha a arquitetura ou o mapa de memória.
Como encontro o endereço base correto do firmware?
Use a folha de dados, mapa do linker, SDK, bootloader ou formato de imagem documentado. Não deduza pelo nome do arquivo nem por outro dispositivo; o endereço também pode diferir do ponto de reset.
Devo executar Auto Analysis logo após importar firmware bruto?
Se a linguagem ou o mapa forem incertos, confira essas opções primeiro e considere adiar a análise em uma cópia de trabalho. Depois, execute uma passada controlada e revise os avisos.
Por que o Ghidra mostra instruções sem sentido?
As causas comuns incluem processador ou modo incorreto, endianidade errada, base equivocada ou bytes mapeados na região errada. Compare as instruções com dados do dispositivo antes de ampliar a análise.
Posso usar em outro dispositivo o endereço de um tutorial?
Não sem verificar. O mapa depende do modelo, revisão, bootloader e imagem. Use tutoriais como exemplos de método e derive os endereços para o equipamento analisado.
O Ghidra prova que o firmware é seguro?
Não. A análise estática ajuda a entender bytes e instruções, mas não garante segurança nem comportamento no hardware. Verificação de assinatura, testes e avaliação de vulnerabilidades exigem outros processos.