
Analyse de firmware avec Ghidra : quelles différences ?
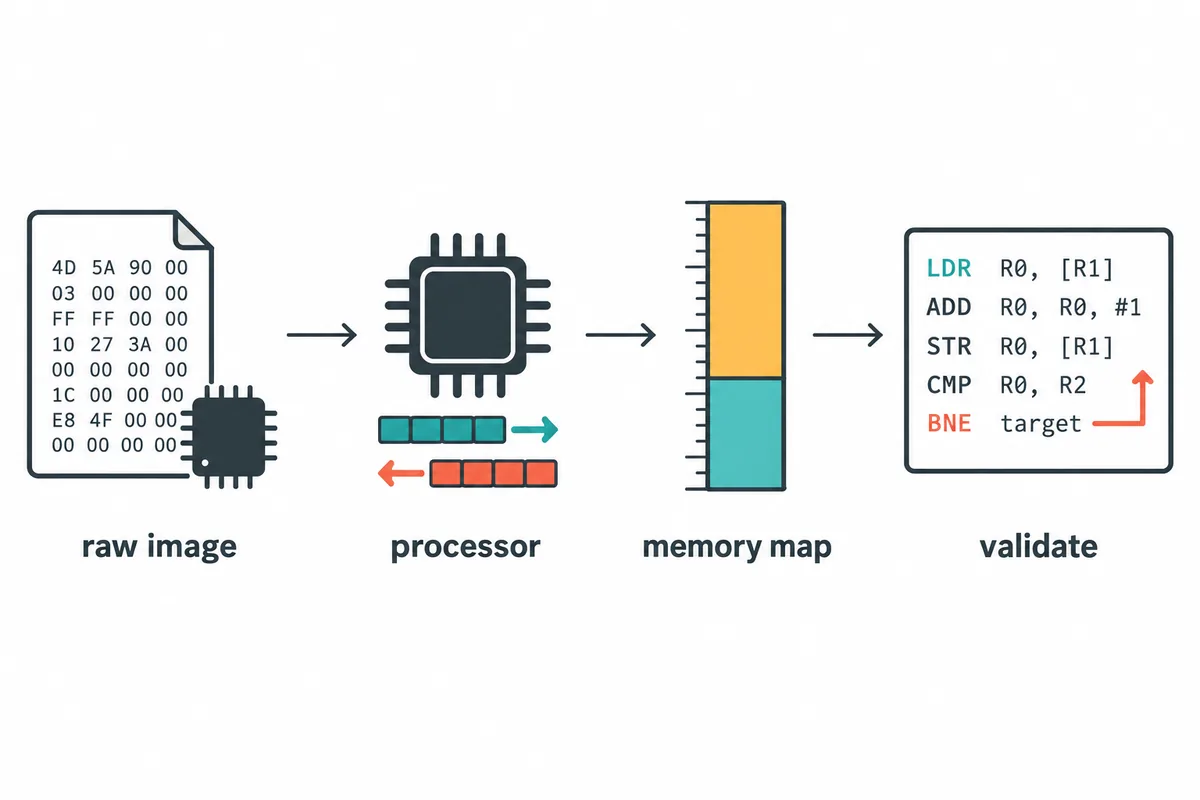
Un exécutable PE ou ELF décrit ses sections, son type de machine et son chargement dans des en-têtes. Une image brute peut réunir bootloader, application, constantes, remplissage et données copiées en RAM, sans indiquer processeur, ordre des octets ni adresses d’exécution.
Ghidra ne déduit pas ces faits sur l’appareil. Un mauvais langage ou une base erronée peut produire des instructions crédibles et de fausses références. Dans une analyse de firmware avec Ghidra, vérifiez les choix avec une fiche technique, une carte d’édition de liens, un SDK ou le code du bootloader.
| Entrée | Ce que Ghidra peut déduire | Ce qu’il faut vérifier |
|---|---|---|
| PE ou ELF | Le format et souvent le type de machine | Sections inhabituelles, chargeurs personnalisés et comportement à l’exécution |
| Image brute de firmware | Les octets et des motifs possibles | Processeur, ordre des octets, adresse de chargement et régions mémoire |
| Plusieurs fragments extraits | Chaque fichier comme plage d’octets | Le lien entre les fragments et les adresses de l’appareil |
Conservez le dump et notez les informations connues
Gardez l’image originale intacte et analysez une copie. Notez provenance, date, taille et SHA-256 pour relier les notes aux mêmes octets ; ce hash ne prouve ni innocuité ni autorisation.
Avant l’import, réunissez modèle et révision, puce, jeu d’instructions, ordre des octets, origine flash, point de démarrage et offsets des images scindées. Privilégiez documents de la carte, linker map, configuration de compilation, documents fabricant ou code. Signalez les inconnues.
Analysez uniquement un firmware et un matériel qui vous appartiennent ou dont l’examen est autorisé. Ce guide fournit des informations techniques ; il ne constitue ni un avis juridique ni une autorisation de rétro-ingénierie.
- Gardez l’original en lecture seule et consignez son empreinte SHA-256.
- Séparez offsets de fichier, adresses physiques et adresses virtuelles.
- Notez la source et le niveau de confiance de chaque choix.
- Utilisez un projet jetable pour tester des réglages incertains.
Choisissez le langage du processeur avant de vous fier au désassemblage
Le langage du processeur définit le décodage et les registres. Choisissez famille, variante, largeur d’adresse et ordre des octets d’après les preuves propres à l’appareil. Des noms proches peuvent désigner des modes différents ; des mnémoniques plausibles ne valident pas le choix.
La spécification du compilateur définit conventions d’appel et types ; sans ABI connue, elle reste provisoire. Repérez les modes ARM et Thumb dans le code de démarrage ou la documentation, sans imposer un seul mode à toutes les adresses.
- 1
Identifier le processeur
Consultez la puce ou le cœur documenté, pas le seul nom du fichier.
- 2
Confirmer mode et ordre des octets
Comparez artefacts de compilation, code de démarrage, configuration et octets connus.
- 3
Garder l’incertitude visible
Testez les variantes dans des copies distinctes et comparez les régions vérifiées.
Importer une image brute de firmware dans Ghidra
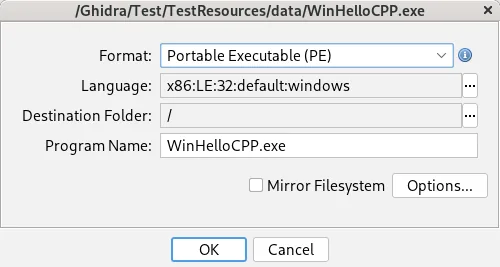
Une méthode fiable d’analyse de firmware avec Ghidra commence par un nouveau projet et un import Raw Binary lorsque le dump n’a pas de conteneur exécutable reconnu. Choisissez le langage du processeur étayé par des preuves. N’indiquez une adresse de chargement que si la documentation ou les artefacts de compilation la justifient.
Si les réglages restent incertains, reportez Auto Analysis sur une copie de travail et vérifiez le langage et les adresses. Une fois ces hypothèses étayées, lancez l’analyse et conservez l’empreinte de l’original dans les notes du projet.
Distinguer les offsets de fichier des adresses de destination
L’offset désigne une position dans le dump ; l’adresse de destination indique où l’appareil place les octets. Pour une image contiguë : destination = base vérifiée + offset. Cette relation ne prouve ni base, ni continuité, ni entrée.
Notez séparément la base et le point de reset. Un bootloader peut copier de la ROM vers la RAM ; des miroirs ou banques sont possibles. Déduisez les adresses pour le modèle exact, sans reprendre celles d’une autre carte ni généraliser ROMBASEADDR.
Un offset de fichier, une adresse de chargement mémoire et un point d’exécution peuvent différer. Notez-les séparément et indiquez la source de chacune.
target_address = verified_base_address + file_offsetConstruire une carte mémoire sans inventer de régions
Pour l’analyse de firmware avec Ghidra, Memory Map distingue les plages du fichier de la mémoire d’exécution. Vérifiez début, longueur, permissions et fichier associé. Marquez la flash en lecture seule si les preuves le confirment ; n’ajoutez que RAM et périphériques documentés.
Placez chaque fragment à sa destination étayée et notez l’offset source. Distinguez RAM non initialisée, registres, miroirs et plages réservées : des blocs exécutables inventés créent de fausses références.
| Type de région | Informations à noter | Erreur fréquente |
|---|---|---|
| Flash ou ROM adossée au fichier | Fichier, offset, destination et permissions | Prendre le premier octet du fichier pour une adresse universelle |
| RAM non initialisée | Plage étayée et droits de lecture, écriture et exécution | Remplir de zéros et analyser ces octets comme du code |
| E/S mappées en mémoire | Plage périphérique documentée et comportement | Traiter chaque référence comme une donnée ordinaire |
| Région copiée ou scindée | Offset source, destination, longueur et preuves | La mapper à l’origine plutôt qu’à sa destination d’exécution |
Analyser par étapes et vérifier le chemin de démarrage
Quand le langage et les blocs mémoire sont justifiés, commencez par une petite région pertinente. Comparez les instructions au manuel du processeur et vérifiez que les branches arrivent dans du code mappé. Sur Cortex-M, la table des vecteurs peut suggérer la pile initiale et le reset handler, mais les autres formats diffèrent : vérifiez l’appareil.
Élargissez l’analyse lorsque le code initial est cohérent. Examinez les avertissements, références, limites de fonctions, chaînes et accès aux données. Distinguez les images de démarrage et d’application et conservez chaque essai dans un projet propre.
Vérifier les résultats dans Listing, les références et Decompiler
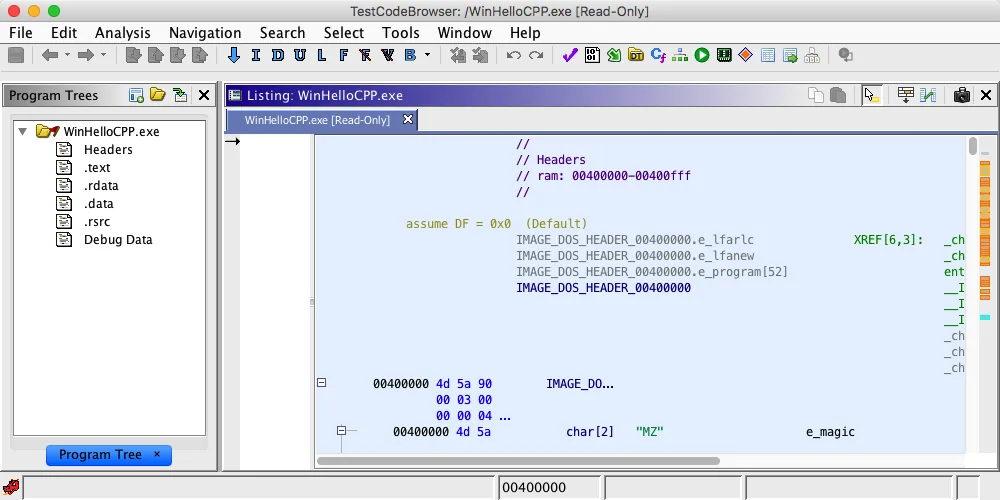
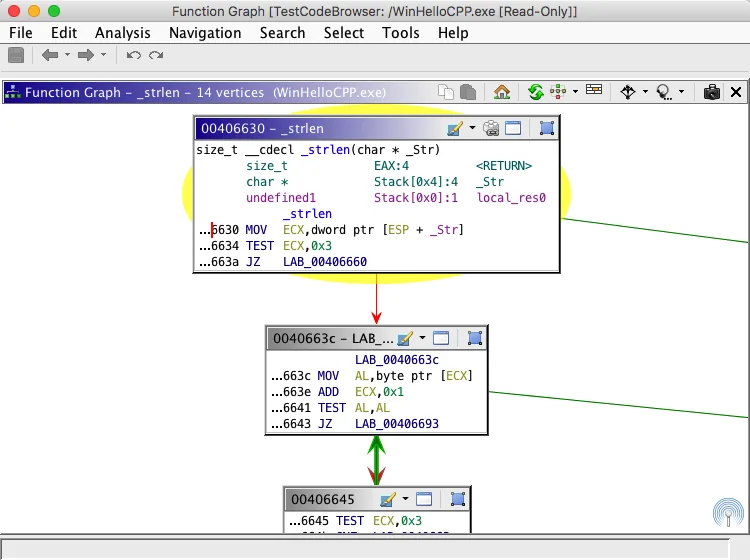
Traitez chaînes et constantes comme des indices. Suivez les références, vérifiez octets et limites d’instructions dans Listing, puis comparez le flux de contrôle dans Function Graph. Decompiler aide à formuler une hypothèse lisible ; confirmez les conclusions importantes avec les instructions et les accès mémoire.
Une fonction plausible peut encore reposer sur une mauvaise adresse ou un mauvais mode. Revérifiez appelants, branches et références entre régions. Le guide Decompiler explique les limites du pseudo-code ; le guide de recherche couvre chaînes, adresses et XREF.
Résoudre les problèmes courants d’analyse de firmware avec Ghidra
Une analyse de firmware avec Ghidra peut sembler incorrecte : vérifiez hash, langage, ordre des octets, base, plage mappée, droit d’exécution et mode avant de renommer les résultats.
Notez la copie du projet, le réglage modifié, les preuves et le résultat. Vous distinguerez ainsi une correction réelle d’un changement d’interprétation accidentel.
| Symptôme | Premier point à vérifier | Étape suivante |
|---|---|---|
| Instructions incohérentes | Variante du processeur, ordre des octets et mode | Comparer plusieurs octets connus à la documentation |
| Branches hors de la mémoire mappée | Base, offsets et régions copiées | Reconstruire la carte avec les preuves de source et destination |
| Decompiler affiche surtout des éléments indéfinis | Langage, limites de fonctions et mémoire mappée | Vérifier les octets et ne définir que des limites étayées |
| Trop de fonctions suspectes | Données, remplissage ou périphériques analysés comme code | Réduire la région exécutable et relancer une passe contrôlée |
| Chaînes ou pointeurs décalés | Largeur de mot, ordre des octets et alignement | Comparer les octets bruts aux références dans Listing |
Ce que cette méthode ne permet pas d’établir
Une analyse de firmware avec Ghidra organise et décode une image, mais ne décompresse pas tous les conteneurs, n’émule pas le matériel et ne prouve ni sécurité ni identification des périphériques. Extraction, vérification de signature et évaluation des vulnérabilités sont distinctes. Notez les limites : un pseudo-code plausible ne prouve pas le comportement réel.
Pour les références officielles à l’interface et au projet, consultez GhidraDocs. L’exemple ARM Cortex-M et l’exemple de carte Magic Lantern ne s’appliquent qu’aux appareils décrits dans ces sources.
- Consultez le tutoriel Ghidra pour créer un projet et lancer une première analyse statique.
- Utilisez le guide Headless Analyzer pour l’analyse par lots et les rapports.
- Suivez le guide d’installation pour vérifier une version officielle, préparer le JDK et démarrer Ghidra.
Questions sur l’analyse de firmware avec Ghidra
Ghidra peut-il analyser un binaire brut de firmware ?
Oui. Importez-le comme Raw Binary, choisissez un langage de processeur étayé par des preuves et définissez des plages d’adresses justifiées. L’import brut ne révèle pas à lui seul l’architecture ni la carte mémoire.
Comment trouver la bonne adresse de base du firmware ?
Consultez la fiche technique, la carte d’édition de liens, le SDK, le bootloader ou le format d’image documenté. Ne la déduisez pas du nom de fichier ou d’un autre appareil ; elle peut aussi différer du point de reset.
Faut-il lancer Auto Analysis juste après l’import du firmware brut ?
Si le langage ou la carte mémoire sont incertains, vérifiez-les d’abord et envisagez de reporter l’analyse sur une copie de travail. Lancez ensuite une passe contrôlée et examinez les avertissements.
Pourquoi Ghidra affiche-t-il des instructions incohérentes ?
Le processeur ou le mode peut être incorrect, l’ordre des octets mal choisi, la base fausse ou les octets mappés au mauvais endroit. Comparez les instructions à la documentation avant d’élargir l’analyse.
Puis-je réutiliser l’adresse d’un tutoriel sur un autre appareil ?
Pas sans la vérifier. La mémoire dépend du modèle, de la révision, du bootloader et de l’image. Utilisez les tutoriels comme exemples de méthode et déduisez les adresses pour l’appareil examiné.
Ghidra prouve-t-il qu’un firmware est sûr ?
Non. L’analyse statique aide à comprendre les octets et les instructions, mais ne garantit ni la sécurité ni le comportement matériel. La vérification de signature, les tests et l’évaluation des vulnérabilités demandent d’autres procédures.