
Was unterscheidet die Firmware-Analyse?
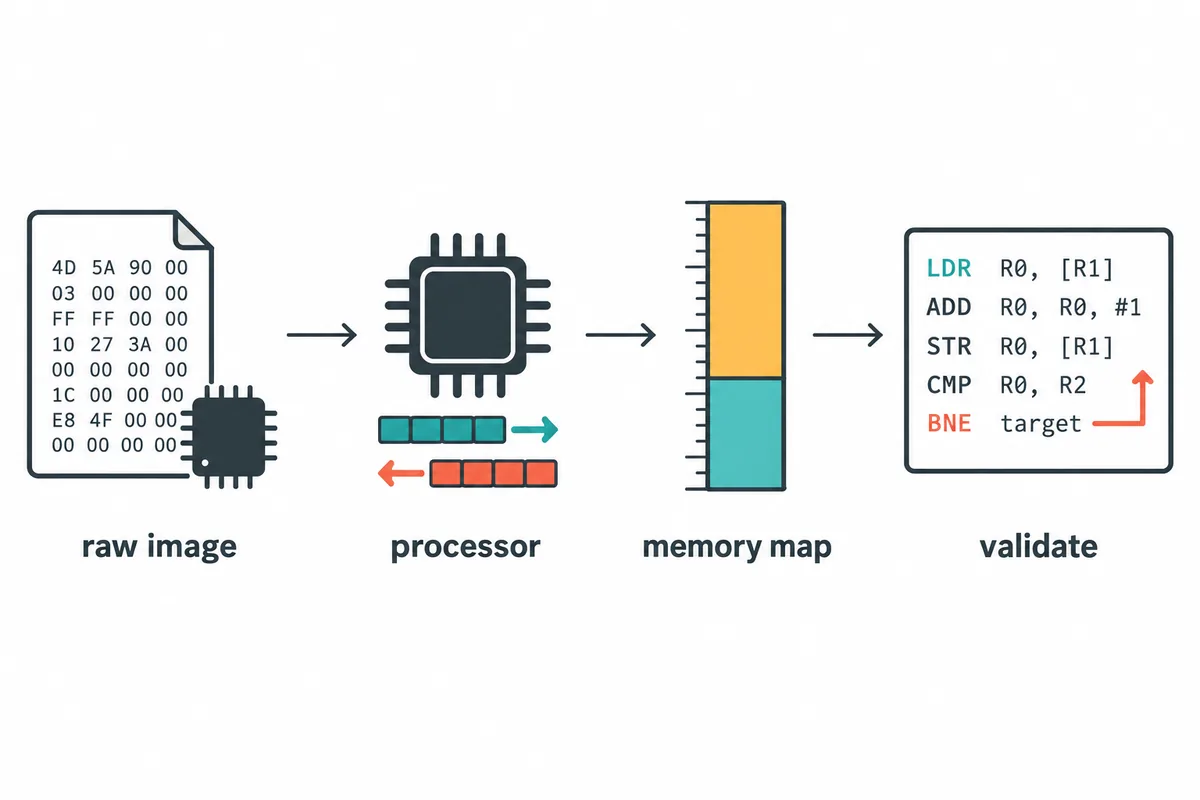
PE- und ELF-Programme enthalten Header mit Angaben zu Abschnitten, Maschinentyp und Laden. Ein Raw-Firmware-Dump kann nur aus Bytes bestehen und Bootloader, Anwendung, Konstanten, Füllbereiche sowie nach RAM kopierte Daten enthalten. Prozessor, Byte-Reihenfolge und Laufzeitadressen fehlen dann oft in der Datei.
Ghidra kann fehlende Geräteinformationen nicht ableiten. Eine falsche Sprache oder Basisadresse liefert mitunter plausible Befehle und falsche Verweise. Prüfen Sie Einstellungen für die Firmware-Analyse anhand eines Datenblatts, Linker-Maps, SDKs, Bootloader-Quellcodes oder anderer verlässlicher Gerätequellen.
| Eingabe | Was Ghidra ableiten kann | Was Sie prüfen müssen |
|---|---|---|
| PE oder ELF | Containerformat und oft Maschinentyp | Ungewöhnliche Abschnitte, eigene Loader und Laufzeitverhalten |
| Raw-Firmware-Dump | Bytes und mögliche Muster | Prozessor-Sprache, Byte-Reihenfolge, Ladeadresse und Speicherbereiche |
| Mehrere extrahierte Teile | Jede Datei als eigenen Bytebereich | Zusammenhang der Teile mit Geräteadressen |
Dump sichern und bekannte Fakten notieren
Bewahren Sie das Original unverändert auf und analysieren Sie eine Arbeitskopie. Halten Sie Quelle, Datum, Größe und SHA-256-Hash fest, damit spätere Notizen denselben Byteinhalt betreffen. Ein Hash beweist weder Sicherheit noch eine Berechtigung zur Untersuchung.
Sammeln Sie vor dem Import belegbare Angaben: Gerätemodell und Revision, Chipfamilie, Befehlssatz, Byte-Reihenfolge, Flash-Ursprung, bekannten Startpunkt und Offsets aufgeteilter Images. Nutzen Sie zuerst Board-Handbuch, Linker-Map, Build-Konfiguration, Herstellerunterlagen oder Quellcode. Kennzeichnen Sie Unbekanntes ausdrücklich.
Analysieren Sie nur Firmware und Hardware, die Ihnen gehören oder deren Untersuchung erlaubt ist. Dieser Leitfaden ist technische Information, keine Rechtsberatung und keine Erlaubnis zum Reverse Engineering.
- Original schreibgeschützt aufbewahren und SHA-256 dokumentieren.
- Datei-Offsets, physische Adressen und virtuelle Adressen getrennt notieren.
- Quelle und Sicherheit jeder Architektur- oder Adressannahme festhalten.
- Unsichere Importoptionen in einem entbehrlichen Projekt testen.
Prozessor-Sprache wählen, bevor Sie der Disassemblierung vertrauen
Die Prozessor-Sprache von Ghidra beschreibt Befehlsdecodierung und Register. Wählen Sie Familie, Befehlssatzvariante, Adressbreite und Byte-Reihenfolge anhand von Gerätebelegen. Ähnliche Namen können unterschiedliche Modi beschreiben. Plausible Mnemonics bestätigen die Wahl nicht.
Die Compiler-Spezifikation legt separat Aufrufkonventionen und Typen fest; bei Raw-Daten ohne bekannte ABI ist sie vorläufig. Ermitteln Sie Wechsel zwischen Modi wie ARM und Thumb aus Startcode oder Dokumentation, statt einen Modus für alle Adressen zu erzwingen.
- 1
Prozessorfamilie bestimmen
Chip oder Kern in der Gerätedokumentation nachschlagen, nicht nur den Dateinamen verwenden.
- 2
Modus und Byte-Reihenfolge bestätigen
Build-Artefakte, Startcode, Konfiguration und bekannte Befehlsbytes vergleichen.
- 3
Unsicherheit sichtbar halten
Plausible Varianten in getrennten Programmkopien testen und geprüfte Bereiche vergleichen.
Raw-Firmware in Ghidra importieren
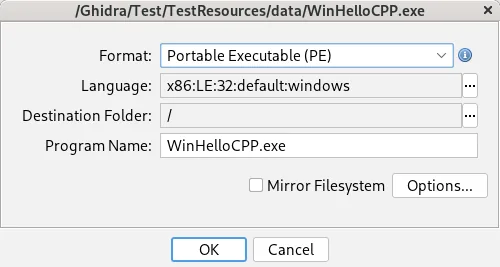
Ein verlässlicher Ablauf für Firmware-Analyse mit Ghidra beginnt mit einem neuen Projekt. Importieren Sie den Dump als Raw Binary, wenn kein bekanntes ausführbares Format vorliegt. Wählen Sie die belegte Prozessor-Sprache und tragen Sie eine Ladeadresse nur ein, wenn Dokumente oder Build-Artefakte sie stützen.
Sind die Annahmen unsicher, verschieben Sie Auto Analysis auf einer Arbeitskopie, bis Sprache und Adressen geprüft sind. Starten Sie die Analyse erst danach und notieren Sie den Hash des Originals im Projekt.
Datei-Offsets und Zieladressen auseinanderhalten
Ein Datei-Offset bezeichnet eine Position im Dump; die Zieladresse zeigt, wohin das Gerät diese Bytes abbildet. Bei einem zusammenhängenden Image gilt: Zieladresse = belegte Basisadresse + Datei-Offset. Die Formel beweist weder Basis noch Zusammenhang oder Einstiegspunkt.
Dokumentieren Sie Belege für die Basis getrennt vom Reset- oder Einstiegspunkt. Ein Bootloader kann Code aus ROM in RAM kopieren; auch Spiegelbereiche oder Speicherbänke sind möglich. Leiten Sie Adressen für das konkrete Modell her, statt Werte eines anderen Boards oder ROMBASEADDR als universell zu übernehmen.
Datei-Offset, Speicher-Ladeadresse und Ausführungseinstieg können voneinander abweichen. Halten Sie sie getrennt fest und notieren Sie die jeweilige Quelle.
target_address = verified_base_address + file_offsetSpeicherkarte ohne erfundene Bereiche erstellen
Für Firmware-Analyse mit Ghidra trennt Memory Map dateigestützte Bereiche von Speicher, der nur zur Laufzeit existiert. Prüfen Sie Start, Länge, Rechte und Quelldatei jedes Blocks. Setzen Sie Flash nur bei belegter Annahme auf schreibgeschützt; ergänzen Sie RAM und gemappte Peripherie nur mit belegten Adressen.
Platzieren Sie geteilten oder kopierten Code am belegten Ziel und notieren Sie den Quell-Offset. Uninitialisiertes RAM, Peripherieregister, Spiegelungen und reservierte Bereiche müssen getrennt bleiben. Erfundene ausführbare Blöcke erzeugen falsche Verweise und Funktionen.
| Bereichstyp | Zu dokumentieren | Häufiger Fehler |
|---|---|---|
| Dateigestütztes Flash oder ROM | Datei, Offset, Ziel und Rechte | Erstes Dateibyte als allgemeine Adresse behandeln |
| Nicht initialisiertes RAM | Belegter Bereich und Lese-/Schreib-/Ausführungsrechte | Mit Nullen füllen und als Dateicode analysieren |
| Memory-Mapped-I/O | Dokumentierter Peripheriebereich und Zugriffsverhalten | Jeden Verweis als gewöhnliche Programmdaten lesen |
| Kopierter oder geteilter Bereich | Quell-Offset, Ziel, Länge und Belege | Am Ursprung statt am Laufzeitziel abbilden |
Analyse in Etappen durchführen und Startpfad prüfen
Wenn Sprache und Speicherblöcke belegbar sind, beginnen Sie mit einem kleinen, aussagekräftigen Bereich. Vergleichen Sie Befehle mit dem Prozessorhandbuch und prüfen Sie, ob Sprungziele in gemapptem Code liegen. Bei Cortex-M kann die Vektortabelle Stackwert und Reset-Handler nahelegen; andere Formate unterscheiden sich, daher das Gerät prüfen.
Erweitern Sie die Analyse erst, wenn der frühe Code stimmig ist. Prüfen Sie Warnungen, Verweise, Funktionsgrenzen, Zeichenketten und Datenzugriffe. Trennen Sie Boot- und Anwendungs-Images und halten Sie Versuche in einem sauberen Projekt fest.
Ergebnisse in Listing, Verweisen und Decompiler prüfen
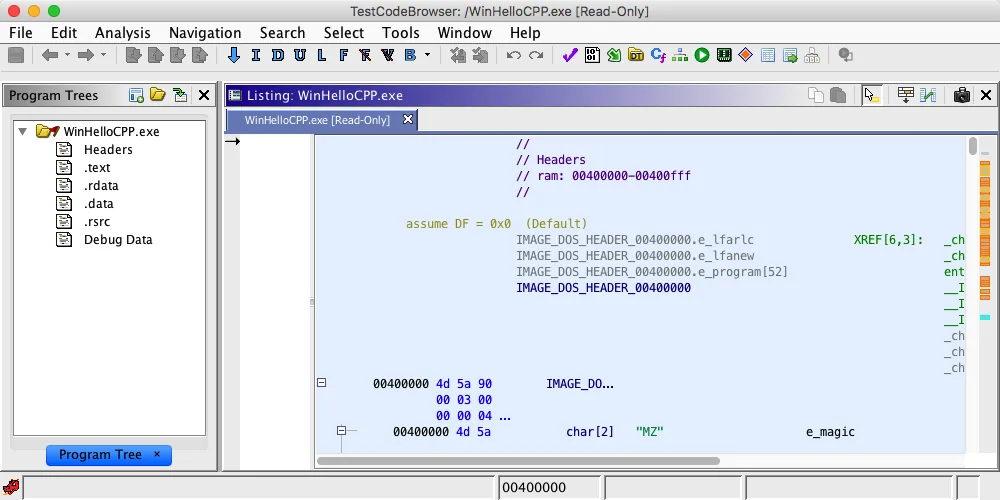
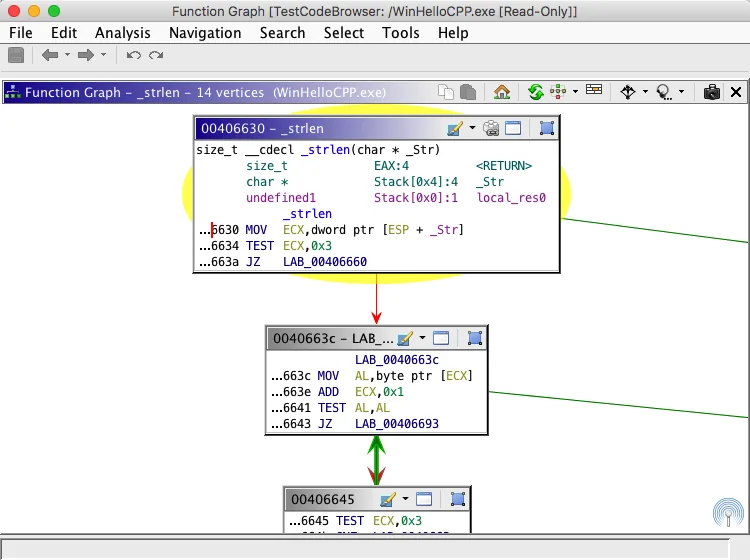
Behandeln Sie Zeichenketten und Konstanten als Hinweise. Folgen Sie Verweisen, prüfen Sie Bytes und Befehlsgrenzen in Listing und vergleichen Sie den Ablauf in Function Graph. Decompiler hilft bei einer lesbaren Hypothese; wichtige Schlüsse müssen Sie an Befehlen und Speicherzugriffen prüfen.
Auch eine plausible Funktion kann auf falscher Adresse oder falschem Modus beruhen. Prüfen Sie Aufrufer, Sprungziele und Verweise über Speicherbereiche hinweg. Der Decompiler-Leitfaden erklärt Pseudocode; der Suchleitfaden behandelt Zeichenketten, Adressen und XREF.
Häufige Fehler bei Firmware-Analyse mit Ghidra beheben
Wirkt die Firmware-Analyse mit Ghidra falsch, prüfen Sie zuerst die Annahmen, statt Ergebnisse umzubenennen. Kontrollieren Sie Hash, Sprache, Byte-Reihenfolge, Basisadresse, gemappten Bereich, Ausführungsrecht und Befehlsmodus.
Notieren Sie Projektkopie, geänderte Einstellung, Beleg und Ergebnis. So erkennen Sie eine echte Korrektur statt einer unbeabsichtigten Interpretationsänderung.
| Symptom | Zuerst prüfen | Nächster Schritt |
|---|---|---|
| Unsinnige Befehle | Prozessorvariante, Byte-Reihenfolge und Modus | Bekannte Bytes mit der Gerätedokumentation vergleichen |
| Sprünge außerhalb des gemappten Speichers | Basis, Offsets und kopierte Bereiche | Karte anhand von Quell- und Zielbelegen neu erstellen |
| Decompiler zeigt überwiegend undefinierte Werte | Sprache, Funktionsgrenze und Speicherabbild | Bytes prüfen und nur belegte Grenzen festlegen |
| Zu viele verdächtige Funktionen | Daten, Füllbereiche oder Peripherie als Code | Ausführbaren Bereich verkleinern und kontrolliert neu analysieren |
| Zeichenketten oder Zeiger sind verschoben | Wortbreite, Byte-Reihenfolge und Ausrichtung | Raw-Bytes mit Verweisen in Listing vergleichen |
Was dieser Ablauf nicht nachweist
Firmware-Analyse mit Ghidra kann ein Image decodieren und ordnen, aber nicht jedes Herstellerformat entpacken, Hardware emulieren, Code als sicher nachweisen oder jede Peripherie erkennen. Extraktion, Signaturprüfung und Schwachstellenbewertung sind eigene Aufgaben. Dokumentieren Sie Belege und Grenzen; plausibler Pseudocode beweist kein reales Verhalten.
Offizielle Informationen zur Oberfläche und zum Projekt finden Sie in GhidraDocs. Das ARM-Cortex-M-Beispiel und die Magic-Lantern-Speicherkarte gelten nur für die dort beschriebenen Geräte.
- Der Ghidra-Einsteigerleitfaden zeigt Projektstart und erste statische Analyse.
- Für Stapelanalysen und Berichte nutzen Sie den Headless-Analyzer-Leitfaden.
- Der Installationsleitfaden erklärt Release-Prüfung, JDK-Einrichtung und ersten Start.
Fragen zur Firmware-Analyse mit Ghidra
Kann Ghidra ein Raw-Firmware-Binary analysieren?
Ja. Importieren Sie es als Raw Binary, wählen Sie eine belegte Prozessor-Sprache und definieren Sie begründete Adressbereiche. Der Raw-Import verrät weder Architektur noch Speicherkarte von selbst.
Wie finde ich die richtige Basisadresse der Firmware?
Nutzen Sie Datenblatt, Linker-Map, SDK, Bootloader oder ein dokumentiertes Image-Format. Leiten Sie die Adresse weder aus dem Dateinamen noch von einem anderen Gerät ab; sie kann sich auch vom Reset-Einstieg unterscheiden.
Sollte ich direkt nach dem Raw-Import Auto Analysis starten?
Sind Sprache oder Speicherkarte unsicher, prüfen Sie diese Einstellungen zuerst und verschieben Sie die Analyse bei Bedarf auf einer Arbeitskopie. Starten Sie danach einen kontrollierten Lauf und prüfen Sie Warnungen.
Warum zeigt Ghidra unsinnige Befehle?
Mögliche Ursachen sind falscher Prozessor oder Modus, falsche Byte-Reihenfolge, Basisadresse oder Speicherabbild. Vergleichen Sie Befehlsbytes mit Gerätedokumentation, bevor Sie den Analysebereich erweitern.
Kann ich eine Tutorial-Adresse für ein anderes Gerät verwenden?
Nicht ungeprüft. Speicheraufbau hängt von Modell, Revision, Bootloader und Image ab. Nutzen Sie fremde Anleitungen als Methodenbeispiel und leiten Sie Adressen für das untersuchte Gerät her.
Beweist Ghidra, dass Firmware sicher ist?
Nein. Statische Analyse hilft beim Verständnis von Bytes und Befehlen, garantiert aber weder Sicherheit noch Hardwareverhalten. Signaturprüfung, Tests und Schwachstellenbewertung benötigen zusätzliche Verfahren.