
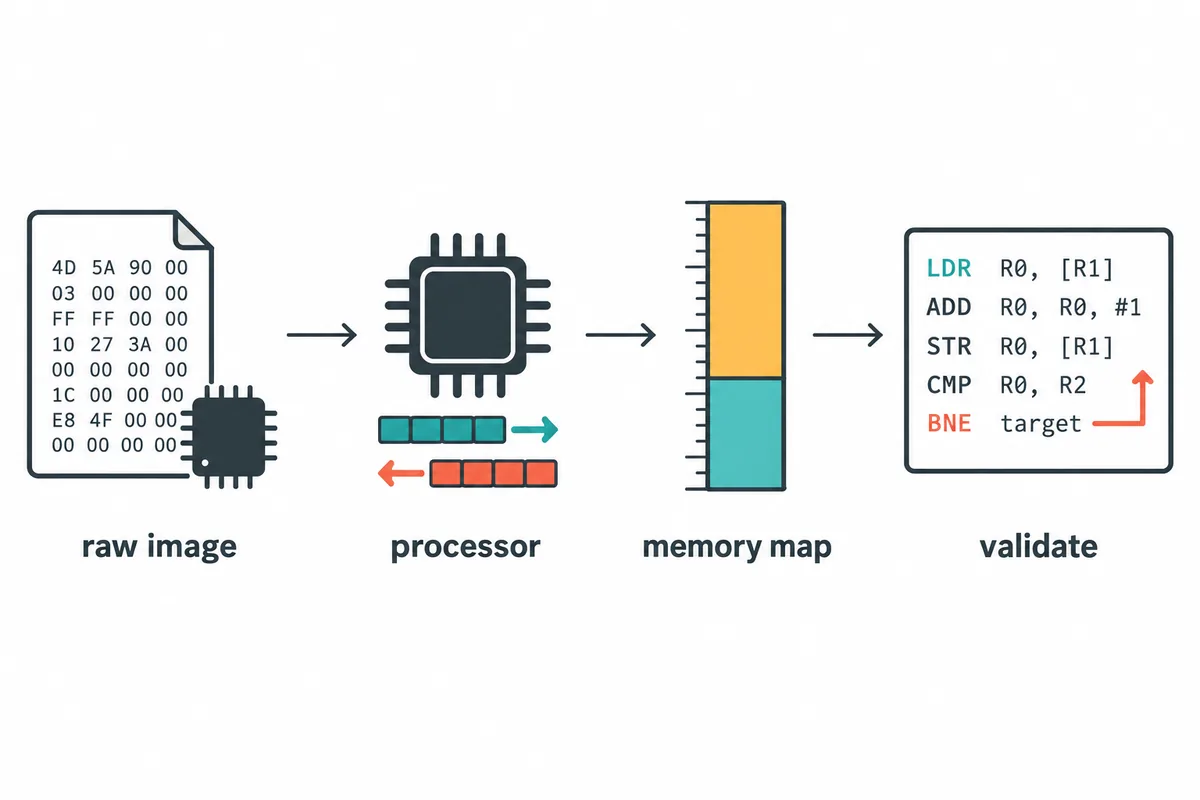
¿Qué cambia en el análisis de firmware?
Un archivo PE o ELF incluye cabeceras con secciones, tipo de máquina y datos de carga. Un volcado raw puede mezclar bootloader, aplicación, constantes, relleno y datos copiados a RAM, sin indicar procesador, orden de bytes ni direcciones de ejecución.
Ghidra no deduce esos datos. Una base o un lenguaje incorrectos pueden producir instrucciones plausibles y referencias falsas. Contrasta la importación con la hoja de datos, el mapa del enlazador, el SDK o el código del bootloader.
| Entrada | Qué puede inferir Ghidra | Qué debes verificar |
|---|---|---|
| PE o ELF | Formato y, a menudo, tipo de máquina | Secciones inusuales, cargadores y comportamiento en ejecución |
| Volcado raw de firmware | Bytes y patrones posibles | Procesador, endianidad, dirección de carga y regiones |
| Varios fragmentos extraídos | Cada archivo como un rango de bytes | Cómo se relacionan los fragmentos con direcciones del dispositivo |
Conserva el volcado y anota lo que sabes
Conserva intacta la imagen original y analiza una copia. Anota procedencia, fecha, tamaño y hash SHA-256 para reconocer los mismos bytes; el hash no demuestra seguridad ni autorización.
Antes de importar, reúne modelo y revisión, chip, juego de instrucciones, endianidad, origen de flash, entrada de arranque y offsets de imágenes divididas. Prioriza manuales, mapas del enlazador, configuración de compilación, documentación del fabricante y código. Marca lo desconocido.
Analiza únicamente firmware y hardware propios o cuyo examen esté autorizado. Esta guía ofrece información técnica; no es asesoramiento legal ni un permiso para realizar ingeniería inversa.
- Mantén el original sin cambios y registra su hash SHA-256.
- Anota por separado offsets del archivo, direcciones físicas y virtuales.
- Registra la fuente y el grado de confianza de cada elección.
- Usa un proyecto desechable al probar opciones inciertas.
Elige un lenguaje del procesador antes de confiar en el desensamblado
El lenguaje del procesador controla instrucciones y registros. Elige familia, variante, tamaño de dirección y endianidad con pruebas del dispositivo. Nombres similares pueden decodificar modos distintos; mnemónicos plausibles no validan la elección.
La especificación del compilador define convenciones y tipos, pero en un volcado raw puede ser provisional. Identifica modos como ARM y Thumb mediante código de arranque o documentación, sin forzar uno para todas las direcciones.
- 1
Identifica la familia del procesador
Usa el chip o núcleo indicado en la documentación, no solo el nombre del archivo.
- 2
Confirma modo y endianidad
Contrasta artefactos de compilación, código de arranque, configuración y bytes conocidos.
- 3
Haz visible la incertidumbre
Prueba variantes plausibles en copias separadas y compara regiones validadas.
Importa un firmware raw en Ghidra
Un flujo fiable de análisis de firmware con Ghidra empieza creando un proyecto e importando el volcado como Raw Binary si no contiene un formato ejecutable reconocido. Selecciona el lenguaje del procesador respaldado por pruebas. Introduce una dirección de carga solo si la documentación o los artefactos de compilación la justifican.
Si hay dudas sobre la imagen, aplaza Auto Analysis en una copia de trabajo mientras revisas el lenguaje y las direcciones. Cuando las hipótesis estén respaldadas, ejecuta el análisis y conserva el hash original en las notas del proyecto.
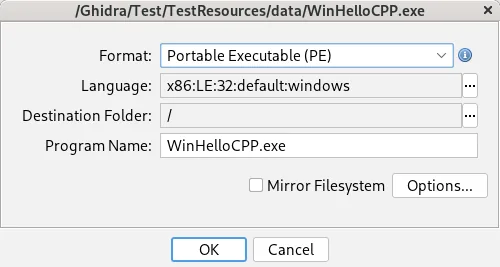
Separa offsets del archivo y direcciones del destino
El offset indica una posición del volcado; la dirección de destino señala dónde asigna esos bytes el dispositivo. En una imagen contigua: destino = base verificada + offset. La fórmula no prueba la base, la continuidad ni la entrada.
Documenta por separado la base y la entrada de reset. Un bootloader puede copiar ROM a RAM, y puede haber regiones reflejadas o bancos. Calcula direcciones para el modelo exacto; no reutilices valores de otra placa ni trates ROMBASEADDR como universal.
Un offset de archivo, una dirección de carga en memoria y una entrada de ejecución pueden ser distintos. Guárdalos en campos separados y anota la fuente de cada uno.
target_address = verified_base_address + file_offsetCrea un mapa de memoria sin inventar regiones
Para el análisis de firmware con Ghidra, usa Memory Map para separar rangos del archivo de memoria de ejecución. Comprueba inicio, longitud, permisos y archivo asociado. Marca flash como solo lectura con pruebas; añade RAM y periféricos solo en rangos documentados.
Asigna código dividido o copiado a su destino y anota el offset de origen. Separa RAM sin inicializar, periféricos, espejos y zonas reservadas: los bloques ejecutables inventados crean referencias y funciones falsas.
| Tipo de región | Qué registrar | Error habitual |
|---|---|---|
| Flash o ROM respaldada por archivo | Archivo, offset, destino y permisos | Tomar el primer byte como dirección universal |
| RAM sin inicializar | Rango respaldado y permisos de lectura/escritura/ejecución | Rellenar el bloque con ceros y analizarlos como código |
| Entrada/salida mapeada en memoria | Rango periférico documentado y comportamiento | Tratar cada referencia como dato de programa |
| Región copiada o dividida | Offset de origen, destino, longitud y pruebas | Mapear la copia en el origen y no en el destino de ejecución |
Analiza por etapas y valida la ruta de arranque
Cuando el lenguaje y los bloques de memoria tengan respaldo, analiza primero una región pequeña. Contrasta las instrucciones con el manual del procesador y comprueba que los saltos lleguen a código mapeado. En Cortex-M, la tabla de vectores puede sugerir el valor inicial de la pila y el reset handler, pero otros formatos difieren: verifica el dispositivo.
Amplía el análisis cuando el código inicial sea coherente. Revisa avisos, referencias, límites de funciones, cadenas y accesos a datos. Mantén separadas las imágenes de arranque y aplicación y conserva cada experimento en un proyecto limpio.
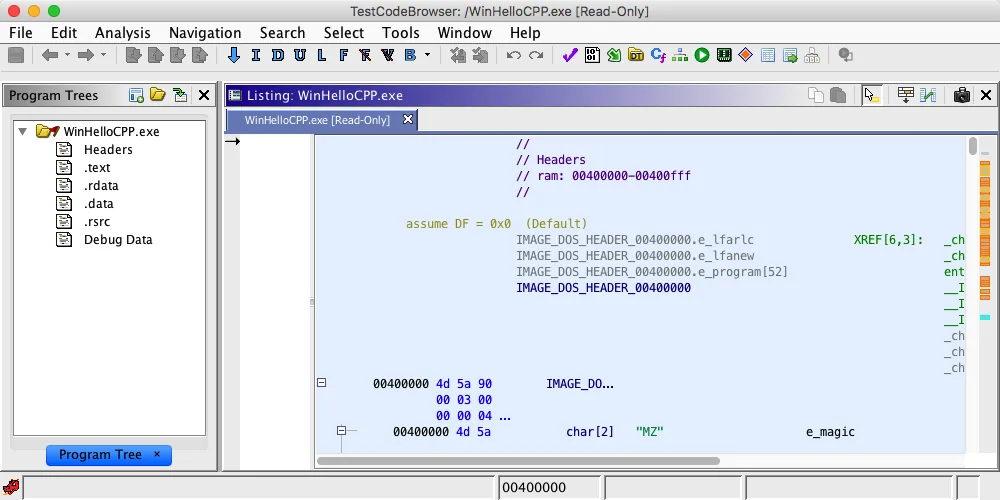
Valida los hallazgos en Listing, referencias y Decompiler
Trata cadenas y constantes como pistas. Sigue las referencias, revisa bytes y límites de instrucciones en Listing y compara el flujo en Function Graph. Usa Decompiler para formular una hipótesis legible y valida las conclusiones importantes con instrucciones y accesos a memoria.
Una función plausible aún puede usar una dirección o modo incorrectos. Revisa llamadores, saltos y referencias entre regiones. La guía de Decompiler explica los límites del pseudocódigo; la guía de búsqueda cubre cadenas, direcciones y XREF.
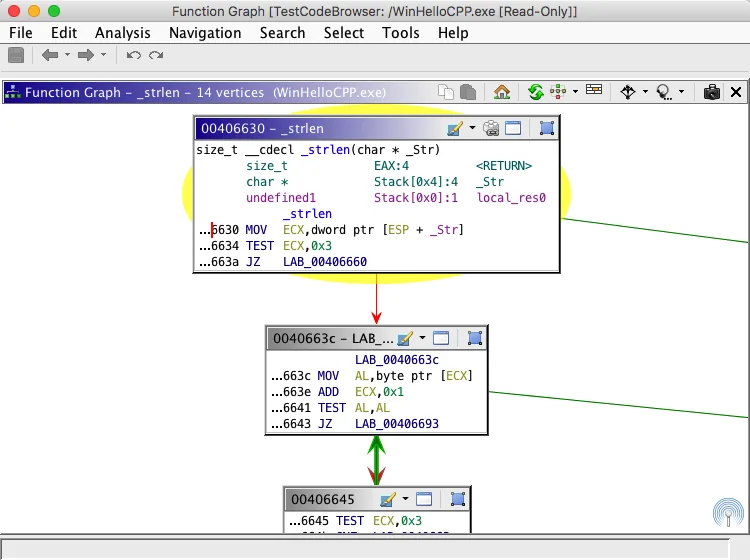
Soluciona errores habituales al analizar firmware con Ghidra
Si el análisis de firmware con Ghidra parece incorrecto, revisa las hipótesis antes de cambiar nombres. Comprueba hash, lenguaje, endianidad, dirección base, rango mapeado, permiso de ejecución y modo de instrucciones.
Anota la copia del proyecto, el ajuste cambiado, las pruebas y el resultado. Así distinguirás una corrección real de un cambio accidental de interpretación.
| Síntoma | Qué revisar primero | Siguiente paso |
|---|---|---|
| Instrucciones sin sentido | Variante del procesador, endianidad y modo | Contrastar varios bytes conocidos con la documentación |
| Los saltos salen de la memoria mapeada | Base, offsets y regiones copiadas | Reconstruir el mapa con pruebas de origen y destino |
| Decompiler muestra casi todo como indefinido | Lenguaje, límites de función y datos mapeados | Verificar bytes y definir solo límites respaldados |
| Aparecen demasiadas funciones dudosas | Datos, relleno o periféricos analizados como código | Reducir la región ejecutable y repetir una pasada controlada |
| Cadenas o punteros parecen desplazados | Tamaño de palabra, endianidad y alineación | Comparar bytes raw con referencias en Listing |
Qué no demuestra este flujo de trabajo
El análisis de firmware con Ghidra puede decodificar y organizar una imagen, pero no desempaqueta todos los contenedores, emula el hardware, demuestra que el código sea seguro ni identifica cada periférico. La extracción, la verificación de firmas y la evaluación de vulnerabilidades son tareas distintas. Documenta pruebas y límites; un pseudocódigo plausible no demuestra el comportamiento real.
Consulta la documentación oficial GhidraDocs. El ejemplo ARM Cortex-M y el mapa de Magic Lantern solo se aplican a los dispositivos documentados en cada fuente.
- Consulta el tutorial inicial de Ghidra para crear un proyecto y ejecutar análisis estático.
- Usa la guía Headless Analyzer para análisis por lotes y generación de informes.
- Sigue la guía de instalación para verificar una versión oficial, preparar JDK y abrir Ghidra.
Preguntas frecuentes sobre análisis de firmware con Ghidra
¿Puede Ghidra analizar un binario raw de firmware?
Sí. Impórtalo como Raw Binary, elige un lenguaje del procesador respaldado por pruebas y define rangos de direcciones justificados. La importación raw no identifica por sí sola la arquitectura ni el mapa de memoria.
¿Cómo encuentro la dirección base correcta del firmware?
Consulta la hoja de datos, el mapa del enlazador, el SDK, el bootloader o el formato documentado. No la deduzcas del nombre del archivo ni de otro dispositivo; tampoco es necesariamente la entrada de reset.
¿Debo ejecutar Auto Analysis justo después de importar firmware raw?
Si el lenguaje o el mapa son inciertos, comprueba primero esos ajustes y considera aplazar el análisis en una copia. Después ejecuta una pasada controlada y revisa los avisos.
¿Por qué Ghidra muestra instrucciones sin sentido?
Las causas frecuentes son un procesador o modo incorrectos, endianidad equivocada, base incorrecta o bytes mapeados en la región errónea. Contrasta las instrucciones con documentación del dispositivo antes de ampliar el análisis.
¿Puedo usar en otro dispositivo la dirección de un tutorial?
No sin verificarla. La distribución de memoria depende del modelo, la revisión, el bootloader y la imagen; utiliza ejemplos de terceros solo como método y deriva las direcciones del dispositivo analizado.
¿Ghidra demuestra que el firmware sea seguro?
No. El análisis estático ayuda a entender bytes e instrucciones, pero no prueba seguridad ni comportamiento en hardware. La extracción, la verificación de firmas, las pruebas y la evaluación de vulnerabilidades requieren procesos adicionales.